Risk-based Time-boxed Pentest (RTP)

Laat uw belangrijkste applicatie of beveiligingsrisico gericht testen door gecertificeerde ethisch hackers. Twee testdagen, heldere rapportage en grip op het budget

Offerte aanvragen

Wilt u weten hoe veilig uw belangrijkste applicatie, systeem of netwerk werkelijk is, maar past een complete pentest niet bij uw vraag of budget?
Met de Risk-based Time-boxed Pentest of afgekort RTP van MKB Cyber Campus zetten we in een korte periode, bijvoorbeeld twee testdagen gericht in op de onderdelen die voor uw organisatie het belangrijkst zijn.

Onze gecertificeerde ethisch hackers zoeken actief naar kwetsbaarheden, misconfiguraties en mogelijke aanvalsroutes. Samen bepalen we vooraf waar een beveiligingsincident de meeste impact kan hebben. Zo besteedt u het beschikbare budget aan de risico’s die er voor uw organisatie het meest toe doen.

Vrijblijvende intake – Rapport binnen één week
– Onze eigen gecertificeerde ethische hackers

Geen lichtere test, maar een bewust afgebakende pentest

De beschikbare testtijd is begrensd, de kwaliteit van het onderzoek niet. Tijdens een vulnerability scan controleert software vooral op bekende kwetsbaarheden. Bij deze pentest gaat een ethisch hacker actief op zoek naar manieren waarop zwakke plekken kunnen worden gecombineerd of daadwerkelijk misbruikt.

Het verschil met een reguliere pentest zit vooral in de omvang. Een uitgebreide pentest kan meer systemen, functies en aanvalsscenario’s behandelen. Bij de Risk-based Time-boxed Pentest bepalen we samen waar de twee beschikbare testdagen de meeste waarde opleveren.

Zo werkt de Risk-based Time-boxed Pentest

1. Vrijblijvende intake

We bespreken wat voor uw organisatie essentieel is om te beschermen. Denk aan uw belangrijkste applicatie, gevoelige gegevens, bedrijfscontinuïteit, publiek bereikbare systemen en kritieke koppelingen. Ook leggen we vast wat wel en niet binnen de opdracht valt.

2. Risico’s en testaanpak bepalen

Op basis van uw omgeving en wensen adviseren we waar de beschikbare testtijd het beste kan worden ingezet. Soms ligt de nadruk op één bedrijfskritische applicatie. In een andere situatie verkennen we eerst breder en verdiepen we op de meest relevante aanvalsmogelijkheden.

3. Twee dagen actief testen

Een gecertificeerde ethisch hacker zoekt handmatig naar kwetsbaarheden, onveilige configuraties en mogelijke aanvalsroutes. Blijkt tijdens het onderzoek dat er een kritiek risico is, dan nemen we direct contact met u op. We wachten daarmee niet tot het eindrapport.

4. Compacte rapportage en hersteladvies

U ontvangt een managementsamenvatting en een gedegen technisch rapport met de bevindingen, risico’s, prioriteiten en concrete hersteladviezen. We bespreken de resultaten, zodat duidelijk is wat eerst moet worden aangepakt en waarom.

5. Vervolg en eventuele hertest

Na herstel kunnen we met een apart aangeboden hertest controleren of de gevonden kwetsbaarheden correct zijn opgelost. Wanneer breder onderzoek nodig blijkt, vormt deze test een onderbouwde eerste stap naar een uitgebreidere pentest of een intern beveiligingsonderzoek.
Wanneer past deze pentest bij uw organisatie?

Een Risk-based Time-boxed Pentest is geschikt wanneer u serieus inzicht wilt in uw beveiliging, maar de onderzoeksvraag of investering bewust wilt afbakenen.

Bijvoorbeeld wanneer:

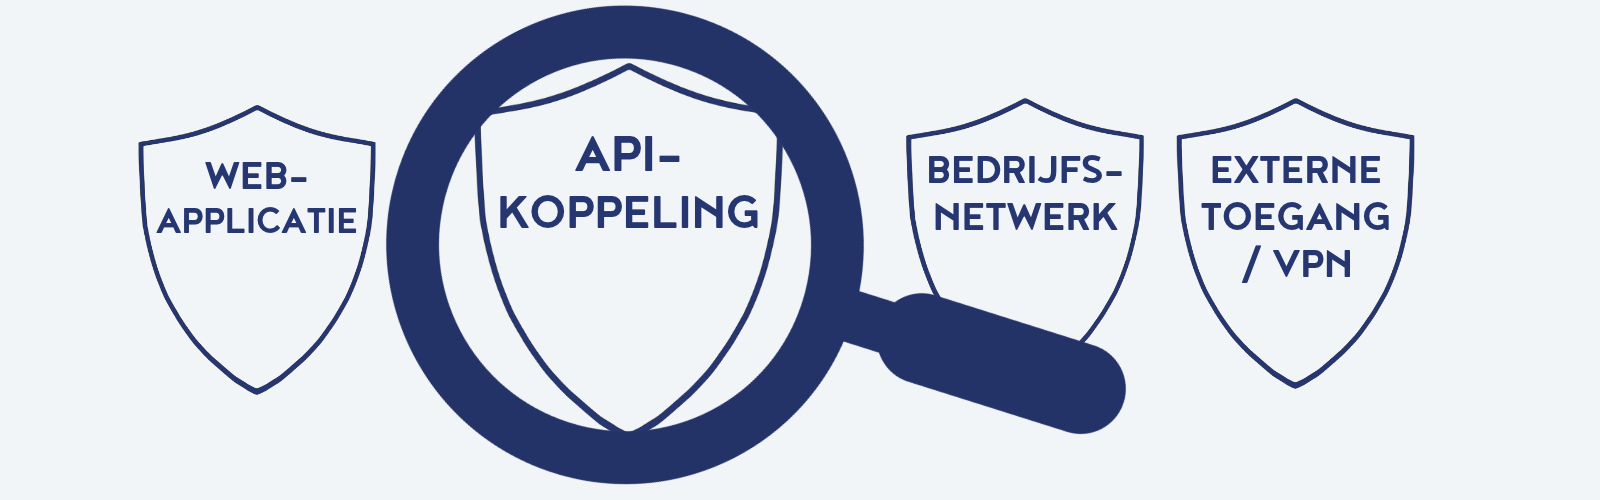
  • Een belangrijke webapplicatie, API, extern netwerk of eigen bedrijfsapplicatie moet worden onderzocht
  • U wilt weten welke kwetsbaarheden in de praktijk misbruikt kunnen worden
  • Een klant, verzekeraar of ketenpartner om aantoonbare beveiligingsmaatregelen vraagt
  • U na een incident meer zekerheid wilt over de belangrijkste risico’s
  • U werkt aan risicobeheersing en vermindering met oog op de Cyberbeveiligingswet
  • Een brede reguliere pentest op dit moment niet passend of haalbaar is
  • U een onderbouwde eerste stap wilt zetten naar een uitgebreider onderzoek

De aanpak is bruikbaar voor MKB-organisaties maar ook voor grotere organisaties met een duidelijk afgebakende applicatie of omgeving.

Wat ontvangt u?

  • Managementsamenvatting
  • Technisch rapport
  • Prioritering op basis van risico
  • Concrete hersteladviezen
  • Bespreking van de resultaten
  • Mogelijkheid tot een aparte hertest

Uitgevoerd door gecertificeerde ethisch hackers

Meer informatie over onze pentest certificering vindt u hier.

Wat kunnen we binnen korte termijn voor u onderzoeken?

Tijdens een vrijblijvende intake bepalen we welke applicatie, omgeving of risico’s voor uw organisatie de hoogste prioriteit hebben.

MKB CC Contactformulier
Digitaal weerbaar nieuws Nieuws

Zoeken